
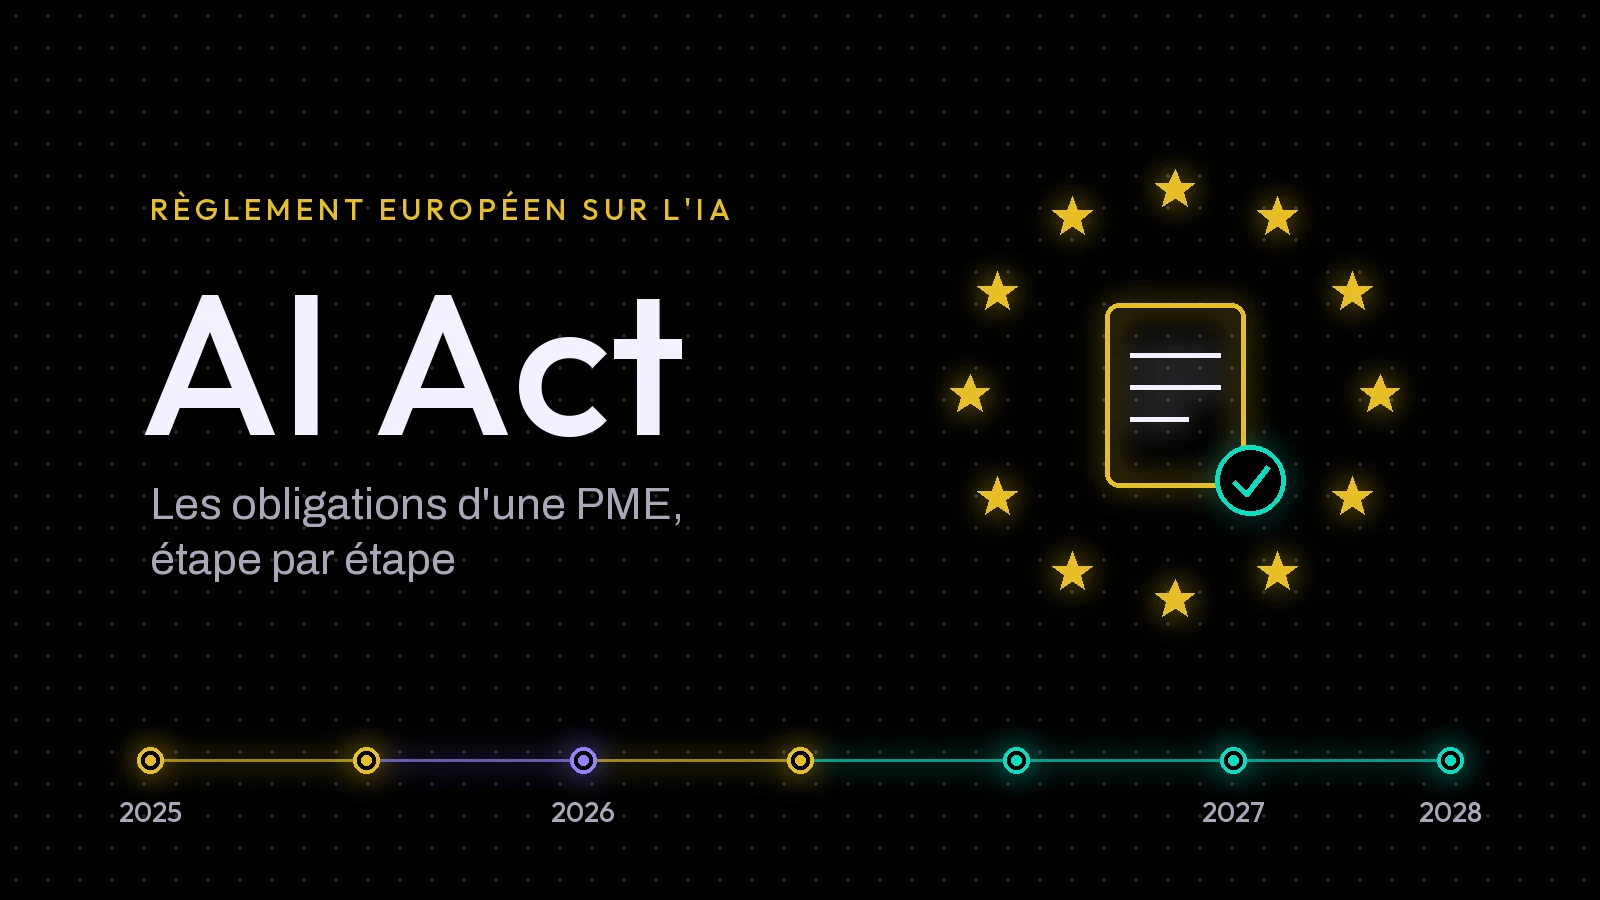
Le règlement européen sur l'IA s'applique par étapes, de février 2025 à août 2028. Visuel Growth AI.
Ce qui a changé récemment
Le 27 juillet 2026, l'omnibus numérique sur l'IA (règlement (UE) 2026/1744) est entré en vigueur : il reporte au 2 décembre 2027 les obligations des usages à haut risque, comme le tri de CV, et reformule l'obligation de formation. Depuis le 2 août 2026, les chatbots doivent se présenter comme des IA. En France, le projet de loi qui désigne les autorités de contrôle attend encore son examen à l'Assemblée nationale.
L'AI Act concerne-t-il votre PME ?
Une logique par niveaux de risque
Oui, dès qu'un de vos salariés utilise un outil d'IA dans son travail. Le règlement (UE) 2024/1689, appelé AI Act, classe les usages selon le risque qu'ils font peser sur les personnes. Au sommet, quelques pratiques sont interdites. Viennent ensuite les usages à haut risque, comme le tri de candidatures, soumis à des obligations lourdes. Les outils qui dialoguent avec le public ou produisent des contenus portent des obligations de transparence. La plupart des usages courants relèvent du risque minimal, comme un assistant qui rédige un e-mail ou résume une réunion : pour ceux-là, le règlement demande surtout des équipes formées.
Fournisseur ou déployeur : où se situe votre PME
Le texte distingue le fournisseur, qui développe un système d'IA et le met sur le marché ou en service sous son nom, et le déployeur, qui l'utilise dans un cadre professionnel. Une PME est presque toujours déployeur : elle utilise ChatGPT ou Claude, installe un chatbot du commerce ou fait tourner des agents IA et des automatisations conçus par un prestataire. Les obligations les plus lourdes pèsent sur les fournisseurs ; celles du déployeur portent sur l'usage : former, informer, superviser. Une entreprise qui fait développer son propre outil et le met en service sous son nom devient fournisseur. Pour un usage à risque minimal, cela reste léger, et le point se vérifie dès le lancement du projet.
Quelles obligations s'appliquent déjà ?
L'AI Act s'applique par étapes, et son calendrier a changé en juillet 2026. Deux obligations concernent déjà toutes les entreprises : respecter la liste des pratiques interdites et former les personnes qui utilisent l'IA. La frise ci-dessous résume les échéances et ce qu'elles changent pour une PME.
Les échéances de l'AI Act pour une PME. Schéma Growth AI, d'après le règlement (UE) 2024/1689 et l'omnibus numérique (règlement (UE) 2026/1744).
Les pratiques interdites depuis le 2 février 2025
L'article 5 interdit une série d'usages jugés inacceptables : manipuler les personnes par des techniques subliminales, exploiter leurs vulnérabilités, les noter socialement, ou reconnaître leurs émotions sur le lieu de travail, sauf raison médicale ou de sécurité. Pour une PME, ce dernier point est le plus concret. Selon les lignes directrices publiées par la Commission européenne en février 2025, un logiciel qui analyse le ton de voix d'un conseiller ou les expressions d'un candidat en entretien tombe sous le coup de l'interdiction. Deux interdictions s'y ajouteront le 2 décembre 2026 : les systèmes qui génèrent des images intimes sans consentement et ceux qui produisent des contenus pédopornographiques.
La maîtrise de l'IA : former vos équipes (article 4)
L'article 4 demande à toute entreprise qui utilise un système d'IA de développer la maîtrise de l'IA de son personnel : les compétences et les connaissances qui permettent de s'en servir en connaissance de cause, en mesurant ses risques. Il s'applique depuis le 2 février 2025, quel que soit l'outil. Une entreprise dont les salariés rédigent avec ChatGPT est concernée : la Commission européenne le confirme dans ses questions-réponses sur la maîtrise de l’IA, et cite l'information sur les hallucinations comme un minimum.
L'omnibus de juillet 2026 a reformulé l'obligation : l'entreprise prend des mesures pour soutenir cette maîtrise, sans devoir garantir un niveau précis pour chaque personne. La Commission juge un certificat inutile et recommande de garder une trace interne des formations et des consignes. Depuis le 2 août 2026, les autorités nationales peuvent contrôler ce point. Une formation IA de vos équipes, dans vos locaux et sur vos dossiers réels, accompagnée d'un document de référence, répond à cette attente de façon proportionnée.
À retenir
Pour la plupart des PME, l'AI Act commence par deux gestes : former les personnes qui utilisent l'IA, et écarter tout outil qui analyse les émotions des salariés ou des candidats.
Chatbots et contenus générés : la transparence (article 50)
Quatre obligations, selon l'usage
Depuis le 2 août 2026, l'article 50 impose quatre obligations de transparence, quel que soit le niveau de risque. Un chatbot ou un agent conversationnel doit indiquer à la personne qu'elle échange avec une IA, dès le premier message. Les contenus de synthèse doivent porter un marquage lisible par machine. Les hypertrucages doivent être signalés. Les textes publiés pour informer le public sur un sujet d'intérêt général doivent mentionner leur origine, sauf relecture éditoriale humaine. Le marquage technique revient au fournisseur de l’outil ; votre PME signale les hypertrucages et les textes qu'elle publie, et vérifie que ses chatbots se présentent.
Les quatre obligations de l'article 50, selon le type d'usage. Schéma Growth AI, d'après les questions-réponses de la Commission européenne sur l’article 50.
Erreur fréquente
Croire qu'une mention dans les conditions générales ou en pied de page suffit. Le règlement exige une information « claire et distinguable », donnée « au plus tard lors de la première interaction ». Pour un chatbot, cela veut dire une phrase visible avant le premier échange.
Pour les outils de génération mis sur le marché avant le 2 août 2026, le marquage lisible par machine bénéficie d'un délai jusqu'au 2 décembre 2026. La transparence sert aussi la relation client : un client qui découvre après coup qu'il parlait à une machine perd confiance, alors qu'un agent annoncé comme tel est jugé sur les demandes qu’il résout.
Tri de CV et usages à haut risque
Ce que prévoit l'annexe III
L'annexe III liste les usages dits à haut risque. Celui qui touche le plus de PME est le recrutement : un système d'IA qui publie des offres ciblées, analyse et filtre les candidatures ou évalue les candidats en fait partie. On y trouve aussi les décisions de promotion ou de licenciement, le suivi des performances des salariés, l'admission en formation et l'évaluation de la solvabilité d'un particulier.
Pour ces usages, l'employeur qui utilise l'outil devra suivre les instructions du fournisseur, confier la supervision à des personnes compétentes, conserver les journaux au moins six mois, informer les représentants du personnel avant la mise en service et prévenir les personnes concernées. Ces obligations s’appliqueront le 2 décembre 2027 : l'omnibus a repoussé la date initiale du 2 août 2026.
Trier des CV avec l'IA reste autorisé, avec un recruteur qui garde la décision : l'outil lit, classe et prépare, une personne tranche. C'est ainsi que nous concevons l’automatisation du tri des candidatures pour nos clients. Le RGPD s'applique déjà : information des candidats et encadrement de toute décision entièrement automatisée.
Que risque une PME qui ne fait rien ?
Les amendes dépendent de la faute : jusqu'à 35 millions d'euros ou 7 % du chiffre d'affaires mondial annuel pour une pratique interdite, jusqu'à 15 millions d'euros ou 3 % pour la plupart des autres obligations, dont la transparence de l'article 50. Pour une PME, le plafond retenu est le plus faible des deux montants (article 99, paragraphe 6). Les sanctions liées à l'obligation de formation relèvent du droit national.
En France, le contrôle sera réparti entre plusieurs autorités existantes. Le projet de loi qui les désigne, adopté en première lecture par le Sénat en février 2026, confie la coordination à la DGCCRF et une part importante du contrôle à la CNIL. Fin septembre 2026, il attend encore son examen à l'Assemblée nationale. Les obligations du règlement européen, directement applicable, courent déjà aux dates prévues.
Se mettre en conformité : par où commencer
Un inventaire de tous vos usages, internes compris
Listez chaque usage de l'IA dans l'entreprise, en interne comme face aux clients : assistants de rédaction, chatbot du site et des messageries, standard vocal, visuels générés, tri de CV, automatisations qui appellent un modèle. Pour chacun, notez qui l'utilise, quelles données y passent et quelle obligation s'applique. Cet inventaire tient souvent en une demi-journée et guide tout le reste : la formation, les mentions à ajouter, les questions aux prestataires. C'est l'un des premiers livrables d'un audit et cadrage de vos usages de l’IA.
Les questions à poser à vos prestataires
Demandez par écrit à chaque fournisseur d'outil de génération si ses contenus sont marqués comme générés par IA, selon quel standard, et comment conserver ce marquage à l'export. Pour un chatbot, faites confirmer que la phrase d'accueil s'affiche sur tous vos canaux. Pour un outil de recrutement, demandez dès maintenant sa documentation et ses instructions d'utilisation : elles fonderont votre conformité en 2027.
CHECK-LIST
✓ Chaque usage de l'IA figure dans un inventaire.
✓ Les équipes qui utilisent l'IA sont formées.
✓ Une trace écrite des formations est conservée.
✓ Chaque chatbot se présente comme une IA dès l'accueil.
✓ Les outils d'analyse des émotions sont écartés.
✓ Chaque prestataire a confirmé son marquage par écrit.
Ce que ça change pour votre PME
Pour la plupart des PME, l'AI Act se traduit par trois chantiers concrets : former les équipes qui utilisent l'IA, rendre visibles les chatbots et les contenus générés, puis préparer les usages sensibles comme le tri de CV avant décembre 2027. Vos projets d'automatisation gardent leur rythme, à condition de traiter le sujet dès maintenant, avant tout contrôle. Un usage difficile à mettre en conformité est souvent à repenser, et c'est au cadrage qu'il se repère le plus facilement.

