
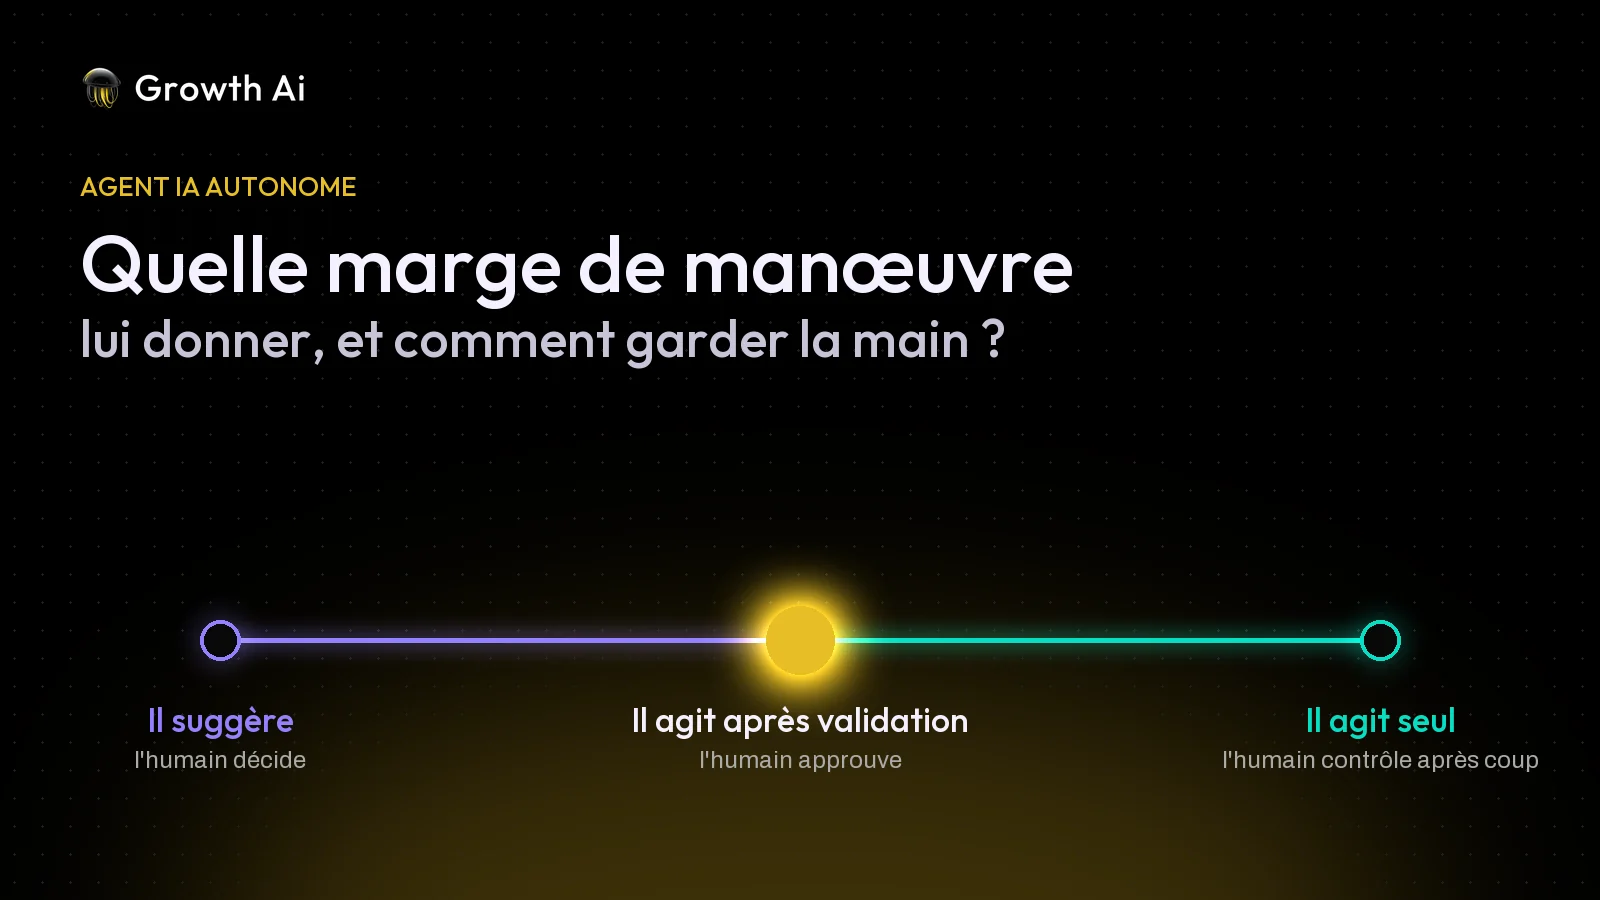
Suggérer, agir après validation, agir seul : les trois niveaux d'autonomie d'un agent IA. Illustration Growth AI.
Ce qui a changé récemment
Le 3 septembre 2026, OpenAI a lancé GPT-6 Astra, un modèle qui pilote un ordinateur : il remplit des formulaires, manipule des tableurs et navigue entre des pages web. Trois jours plus tard, son directeur scientifique Jakub Pachocki publiait « An Alien Mind », un essai qui appelle les laboratoires à ralentir jusqu'à l'adoption d'exigences de sécurité communes.
Quels sont les niveaux d'autonomie d'un agent IA ?
Il suggère, il agit après validation, il agit seul
Un agent IA enchaîne lui-même des actions dans vos outils pour atteindre un objectif : c'est ce qui le distingue d'un chatbot qui répond sans agir. Son autonomie se règle sur trois niveaux. Au premier, il suggère : il prépare une réponse, un tri ou une action, et un humain décide. Au deuxième, il agit après validation : il exécute lui-même, une fois qu'un humain a approuvé. Au troisième, il agit seul, rend compte, et l'humain contrôle après coup.
Le niveau se choisit action par action. Un même agent peut classer seul les demandes entrantes, préparer une réponse soumise à validation et laisser un humain décider d'un remboursement. Chez Giesbert & Mandin, par exemple, l'agent rédige les messages de prospection et un consultant les valide avant l'envoi.
Agent qui pilote un ordinateur ou agent connecté par API ?
Ce que fait un agent qui « pilote un ordinateur »
Le « computer use » permet à un modèle d'utiliser un ordinateur comme une personne : il lit des captures d'écran, déplace la souris, clique et tape au clavier. Anthropic a ouvert cette capacité en bêta en octobre 2024, Google a présenté son modèle Gemini 2.5 Computer Use en octobre 2025, et OpenAI la pousse plus loin avec Astra. Son atout : agir dans n'importe quel logiciel, même dépourvu de connexion prévue pour un programme.
Pourquoi nous privilégions les connexions par API
Une connexion par API passe par la porte prévue par le logiciel : l'agent lit et écrit des données précises, avec une clé limitée aux opérations utiles, et chaque appel laisse une trace. Le périmètre de l'agent est écrit à l'avance, et il continue de fonctionner quand l'interface du logiciel change. C'est ainsi que nous concevons nos agents IA sur mesure, connectés à vos outils.
Le pilotage d'écran garde sa place pour les systèmes anciens sans API : c'est d'ailleurs l'usage que lui réserve le guide de conception d'agents publié par OpenAI. Il reprend alors la logique des robots logiciels du RPA, avec la souplesse d'un modèle de langage en plus.
Point de vigilance
Un agent qui lit des pages web peut y croiser des consignes cachées. Anthropic prévient que son modèle suit parfois des instructions trouvées dans un contenu, même contraires aux vôtres : c'est l'injection de consignes. D'où ses recommandations : une machine virtuelle aux droits minimaux, des identifiants sensibles tenus à l'écart, et une confirmation humaine avant toute action aux conséquences réelles.
Quelles actions garder sous validation humaine ?
Une grille par type d'action
Une règle simple guide le réglage : plus une action est irréversible ou coûteuse, plus l'humain intervient tôt. OpenAI le recommande lui-même : les actions sensibles, irréversibles ou à fort enjeu, comme annuler une commande, accorder un remboursement important ou effectuer un paiement, restent sous supervision humaine jusqu'à ce que la fiabilité de l'agent soit établie.
Ce que disent les laboratoires eux-mêmes
Le 6 septembre 2026, dans l'essai « An Alien Mind » publié sur le site d'OpenAI, Jakub Pachocki estime que les laboratoires maîtrisent encore trop mal l'alignement et la surveillance de leurs modèles pour continuer à accélérer de façon responsable. Il observe que la surveillance du raisonnement des modèles devient moins fiable, et réclame des exigences de sécurité imposées à tous, contrôlées par des auditeurs tiers.
Anthropic tient un discours voisin dans ses recommandations aux développeurs : l'autonomie d'un agent augmente les coûts et le risque d'erreurs en cascade, et il doit pouvoir s'arrêter à des points de contrôle pour recueillir l'avis d'un humain. Pour une PME, la leçon est concrète : si les concepteurs des modèles réclament des garde-fous, l'entreprise qui les utilise a tout intérêt à fixer les siens.
Comment tester un agent avant de lui ouvrir vos outils ?
Anthropic recommande de tester les agents dans des environnements isolés, avec des garde-fous adaptés. En pratique, un test utile se déroule en trois temps : l'agent tourne d'abord sur des données fictives, puis en observation sur de vraies demandes, sans rien envoyer, et enfin en production avec validation humaine, que vous relâchez à mesure que les résultats le justifient.
Donnez aussi à l'agent une clé d'accès dédiée, des droits limités à sa tâche et un journal de ses actions : ce sont les bases pour sécuriser vos automatisations et vos agents IA.
CHECK-LIST
✓ Définir par écrit le périmètre de l'agent.
✓ Donner des droits minimaux et une clé dédiée.
✓ Tester sur des données fictives avant la production.
✓ Valider à la main les actions sensibles.
✓ Relire le journal des actions chaque semaine.
Ce que ça change pour votre PME
Pour une PME, le sujet immédiat est la supervision des agents déjà en place : quelles actions partent sans validation, avec quels droits, et qui relit le journal. Chez Growth AI, chaque agent part avec un périmètre d'action défini avec vous et une validation humaine sur les étapes qui comptent, que vous relâchez à mesure que l'agent fait ses preuves. C'est un agent qui agit, avec un humain qui garde la main.

